
Sommaire· 10 sections
TL;DR : réponse rapide
La sécurité d’une application métier tient en six mesures qui coûtent peu et qu’aucun projet sérieux ne peut sauter : chiffrement en transit et au repos, moindre privilège, authentification à deux facteurs sur les accès d’administration, journalisation, sauvegardes testées, et dépendances à jour. Côté RGPD, trois obligations structurent le reste : le registre des traitements, le contrat de sous-traitance et la notification d’une violation sous 72 heures.
Pour qui cet article
Vous mettez en production une application qui traite des données de salariés, de clients ou de patients. Vous voulez savoir ce qu’il faut absolument avoir avant d’ouvrir les accès, ce qui peut attendre, et ce qui relève de votre responsabilité plutôt que de celle de votre prestataire.
À retenir
- La sécurité se conçoit, elle ne s’ajoute pas. Le chiffrement, le cloisonnement des accès et la journalisation touchent au modèle de données : les poser après coup revient à reprendre l’application.
- Le RGPD impose des mesures « appropriées », pas une liste. Le guide de la sécurité des données personnelles de la CNIL est la référence qui transforme cette obligation générale en mesures concrètes.
- Une violation de données se notifie à la CNIL dans les 72 heures quand elle présente un risque pour les personnes. Cela suppose de pouvoir détecter la violation, ce qui suppose des journaux.
- Votre prestataire est sous-traitant au sens du RGPD, vous restez responsable de traitement. Le contrat doit le dire, et prévoir la restitution ou l’effacement des données au terme de la prestation.
- Une sauvegarde jamais restaurée ne compte pas. C’est la mesure la moins chère et la plus souvent décorative.
- Le registre des traitements est le premier livrable, pas le dernier. Il oblige à savoir quelles données on collecte et pourquoi, ce qui réduit mécaniquement la surface à protéger.
- Ce qui coûte cher est rarement ce qui protège le plus. Un test d’intrusion a du sens après les six mesures de base, jamais à leur place.
La plupart des incidents que nous voyons sur des applications métier ne viennent pas d’une attaque sophistiquée. Ils viennent d’un accès d’administration sans second facteur, d’une dépendance pas mise à jour depuis deux ans, d’une sauvegarde qui ne se restaure pas, ou d’un ancien salarié dont le compte est resté actif.
Cet article liste ce qu’il faut avoir avant d’ouvrir les accès, et sépare ce qui relève de la technique de ce qui relève de l’organisation. Il décrit un cadre général et ne remplace pas l’analyse de votre traitement par un conseil ou un délégué à la protection des données.
Les six mesures qu’aucun projet ne peut sauter
| Mesure | Ce qu’elle évite | Effort |
|---|---|---|
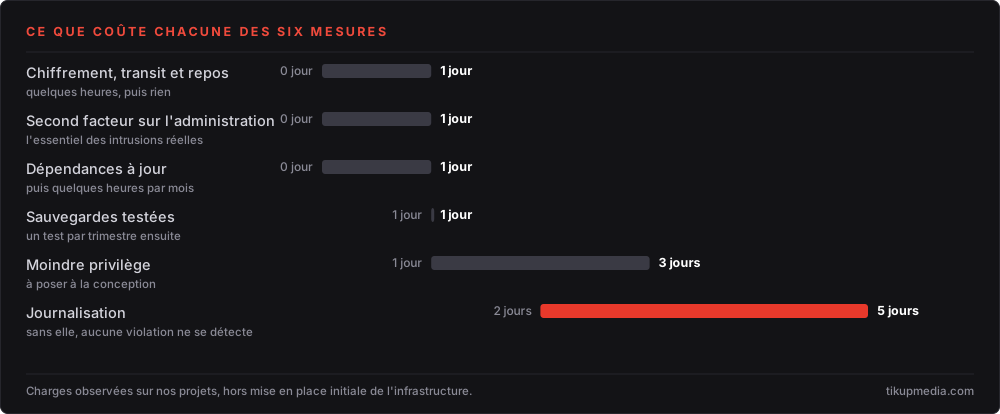
| Chiffrement en transit et au repos | L’interception et la lecture d’une sauvegarde volée | Quelques heures, puis rien |
| Moindre privilège | Qu’un compte compromis donne accès à tout | 1 à 3 jours, à la conception |
| Second facteur sur les accès d’administration | L’immense majorité des intrusions réelles | Quelques heures |
| Journalisation des accès et des actions | De ne pas savoir ce qui s’est passé, ni quand | 2 à 5 jours |
| Sauvegardes testées | Qu’une sauvegarde existe mais ne se restaure pas | 1 jour, puis un test par trimestre |
| Dépendances à jour | Une faille publique exploitée des mois après sa correction | Quelques heures par mois |
Le quatrième point mérite une précision. Journaliser ne sert pas à se défendre, cela sert à savoir. Sans journal, une violation de données ne se détecte pas, et une obligation que l’on ne peut pas remplir faute d’information est une obligation que l’on viole sans le savoir. C’est la mesure que les projets pressés sautent le plus souvent et celle qu’ils regrettent le plus vite.
Le sixième est le plus ingrat et le plus rentable. Une application repose sur des dizaines de bibliothèques tierces, dont les failles sont publiées publiquement. Laisser une dépendance deux ans sans mise à jour, c’est publier soi-même la liste de ses vulnérabilités. C’est précisément ce qu’un contrat de maintenance doit couvrir.
Ce que le RGPD impose vraiment
Le texte n’impose pas une liste de mesures techniques : il impose des mesures appropriées au risque. C’est une obligation de résultat déguisée en obligation de moyens, et c’est pour cela que les référentiels publics comptent autant.
| Obligation | Ce que ça veut dire concrètement | Qui s’en charge |
|---|---|---|
| Registre des traitements | Lister quelles données, pourquoi, combien de temps, qui y accède | Vous, avec l’aide du prestataire |
| Mesures de sécurité appropriées | Les six mesures ci-dessus, au minimum, documentées | Le prestataire, sous votre contrôle |
| Contrat de sous-traitance | Ce que le prestataire peut faire de vos données, et ce qu’il en fait à la fin | Vous, c’est votre contrat |
| Notification d’une violation | Alerter la CNIL sous 72 heures en cas de risque pour les personnes | Vous, à partir de ce que les journaux montrent |
| Durées de conservation | Effacer ce qui n’a plus de raison d’être conservé | Le prestataire l’outille, vous décidez |
La ligne la plus souvent négligée est la dernière. Conserver indéfiniment est le comportement par défaut d’une application : rien ne s’efface tout seul. Décider d’une durée par type de donnée et l’outiller est un travail de quelques jours, qui réduit durablement la surface exposée et le coût de stockage.
Sur la répartition des rôles, l’article 28 du RGPD est la référence : votre prestataire agit sur vos instructions, et doit, à votre choix, effacer ou vous restituer les données personnelles au terme de la prestation. C’est une clause à vérifier avant de signer, pas au moment de partir : voir ce que coûte une sortie mal préparée.
Ce qui coûte cher, et quand c’est justifié
| Mesure | Ordre de grandeur | Quand elle se justifie |
|---|---|---|
| Test d’intrusion externe | 4 000 à 12 000 € | Après les six mesures de base, et avant une mise en service sensible |
| Chiffrement applicatif champ par champ | 5 à 15 jours | Données de santé, données bancaires, secret professionnel |
| Cloisonnement réseau complet | 5 à 10 jours | Plusieurs services exposés, ou exigence d’un client grand compte |
| Certification ou qualification | Plusieurs dizaines de milliers d’euros | Quand un marché l’exige contractuellement, jamais par confort |
L’erreur fréquente consiste à acheter un test d’intrusion avant d’avoir fait le reste. Le rapport listera alors les six mesures de base, et vous aurez payé plusieurs milliers d’euros pour apprendre ce que cet article donne gratuitement. L’ordre est : les bases d’abord, la vérification ensuite.
Les erreurs qu’on retrouve partout
- Les comptes qui survivent aux personnes. Un salarié parti dont l’accès reste actif est la faille la plus banale et la plus utilisée. Elle se corrige par une procédure, pas par de la technique.
- La base de production copiée en recette. On restaure les vraies données dans un environnement moins protégé, accessible à plus de monde, et on l’oublie. C’est une violation de données en puissance.
- Les secrets dans le dépôt de code. Une clé d’interface écrite dans un fichier versionné reste dans l’historique même après suppression. Elle doit être révoquée, pas effacée.
- La sauvegarde jamais testée. Elle existe, elle se facture, et le jour venu elle ne se restaure pas. Un test par trimestre suffit à transformer une illusion en garantie.
- Les droits accordés « temporairement ». Un accès élargi pour dépanner un lundi est toujours actif six mois plus tard. Les élévations de droits doivent expirer d’elles-mêmes.
Questions fréquentes
Qui est responsable en cas de fuite, nous ou le prestataire ?
Au sens du RGPD, vous êtes responsable de traitement et le prestataire est sous-traitant. Vous restez responsable vis-à-vis des personnes concernées, et le contrat détermine ce que vous pouvez lui opposer. D’où l’importance de la clause de sécurité et de la clause de restitution : ce sont elles qui définissent la frontière, pas la bonne volonté.
Faut-il un délégué à la protection des données ?
Il est obligatoire dans certains cas, notamment pour les organismes publics et pour les traitements à grande échelle de données sensibles. Hors de ces cas, il reste souvent utile. C’est une question à trancher avec un conseil, et elle ne dépend pas de la taille de votre application mais de la nature de vos traitements.
Que faire dans les 72 heures après une violation ?
Qualifier d’abord : quelles données, combien de personnes, quel risque. Notifier la CNIL si le risque pour les personnes n’est pas écarté, et informer les personnes elles-mêmes si le risque est élevé. Tout cela suppose de savoir ce qui s’est passé, ce qui ramène à la journalisation et aux sauvegardes.
Le chiffrement au repos est-il vraiment utile ?
Il protège contre un scénario précis et réel : la copie d’un disque ou d’une sauvegarde. Il ne protège pas contre un compte compromis, puisque l’application déchiffre pour fonctionner. C’est une mesure peu coûteuse qui couvre un risque réel, pas une protection universelle, et il faut la présenter comme telle.
Peut-on héberger des données de santé n’importe où ?
Non. L’hébergement de données de santé à caractère personnel relève d’un cadre dédié, avec une certification spécifique de l’hébergeur. C’est une question à poser avant de choisir une infrastructure, pas après : changer d’hébergement en cours de projet pour cette raison coûte plusieurs semaines.
À quelle fréquence mettre à jour les dépendances ?
En continu pour les correctifs de sécurité, et au moins une fois par trimestre pour le reste. Laisser passer un an produit l’effet inverse de celui recherché : la mise à jour devient si lourde qu’on la repousse encore. C’est exactement ce que couvre un contrat de maintenance.
Glossaire
- Responsable de traitement : celui qui décide pourquoi et comment des données personnelles sont traitées. C’est vous, pas votre prestataire.
- Sous-traitant : celui qui traite des données pour le compte du responsable. Votre prestataire et votre hébergeur en sont.
- Moindre privilège : principe selon lequel chaque compte n’a accès qu’à ce dont il a besoin, et rien de plus.
- Violation de données : destruction, perte, altération ou divulgation non autorisée de données personnelles. Elle se notifie sous 72 heures en cas de risque.
- Registre des traitements : document listant les traitements de données personnelles, leurs finalités, leurs durées et leurs destinataires.
- Test d’intrusion : exercice au cours duquel un prestataire tente de pénétrer le système pour en lister les faiblesses. Utile après les mesures de base, pas à leur place.
Sources
- Guide de la sécurité des données personnelles · le référentiel qui transforme l’obligation en mesures · CNIL
- Sécurité des données · dossier de référence · CNIL
- Règlement général sur la protection des données, chapitre IV · obligations du responsable et du sous-traitant · CNIL
- Guide d’hygiène informatique · les mesures de base, par l’agence nationale · ANSSI
- Les TIC et le commerce électronique dans les entreprises en 2024 · équipement et pratiques de sécurité des entreprises françaises · INSEE
- Informatique en nuage · confier ses données à un service hébergé · CNIL
À lire aussi sur le blog
- Combien coûte l’hébergement d’une application · héberger dans l’Union simplifie la conformité
- Architecture multi-tenant · l’étanchéité entre clients est une mesure de sécurité
- Changer de prestataire · la clause de restitution des données
- Propriété du code source · ce que le contrat doit prévoir
- Combien coûte un logiciel métier · la conformité comme facteur de prix
Aller plus loin avec nous
- Tierce maintenance applicative · mises à jour de sécurité et surveillance, à partir de 145 € par mois
- Outils internes et ERP sur mesure · à partir de 30 000 €
- Un premier échange sous 48 h · on regarde votre application et on vous dit où elle est exposée